Guía para decidir mejor
Qué hacer si una web WordPress ha sido infectada
Detecta, contiene, recupera y valida: borrar un archivo no demuestra que la infección terminó.
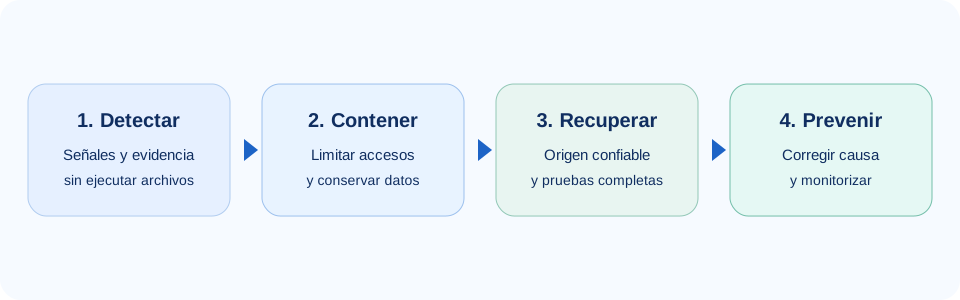
Si crees que tu WordPress está infectado, evita editar o borrar el primer archivo extraño que encuentres. Una infección puede afectar plugins, tema, base de datos, tareas programadas y credenciales; un único fichero visible no demuestra el alcance. Actúa en cuatro fases: detectar, contener, recuperar y prevenir, conservando pruebas y los datos recientes de la web.
1. Detecta y documenta
Apunta hora, URL afectadas, alertas, redirecciones, usuarios nuevos y cambios observados. Conserva logs web/PHP, listado de archivos con fechas y una copia del estado actual, incluso si está comprometido, en un lugar restringido. No publiques muestras con datos de clientes ni abras archivos sospechosos en tu ordenador. La guía oficial de WordPress para sitios comprometidos aconseja documentar antes de limpiar.
2. Contén sin destruir evidencia
Informa al administrador del hosting y limita accesos o exposición según el impacto. Desde un dispositivo confiable, cambia credenciales de WordPress, correo, hosting y claves de integración que pudieran estar expuestas; revoca sesiones y tokens. Si hay ventas, coordina un modo de mantenimiento breve y registra pedidos o pagos pendientes: no restaures una base anterior sobre pedidos nuevos. Considera obligaciones de notificación con el responsable de privacidad si pudieron afectarse datos personales.
3. Recupera una versión confiable
Compara WordPress, plugins y tema con distribuciones oficiales; revisa usuarios, base de datos, tareas y carpetas de subida. Evalúa una copia anterior al compromiso, pero confirma su integridad y qué datos posteriores hay que preservar. Reinstala componentes desde fuentes fiables o reconstruye en un entorno limpio cuando el alcance sea incierto. Revisa los PHP inesperados en uploads como una señal, no como un diagnóstico completo. Si no puedes delimitar el incidente, solicita análisis especializado antes de reabrir.
4. Valida y previene recurrencias
Prueba páginas, formularios, administración, correo y, si procede, checkout con métodos de prueba. Comprueba que no reaparecen archivos o cuentas y que los logs dejan de mostrar la actividad sospechosa. Actualiza componentes vulnerables, reduce privilegios y revisa copias externas y alertas. La protección del acceso y la prueba de restauración forman parte del plan posterior. No declares «limpio» un sitio solo porque desapareció la redirección.
Si el navegador muestra «sitio peligroso»
Comprueba el informe «Problemas de seguridad» de Search Console y ejemplos de URL afectadas; distingue phishing, software malicioso, descargas y suplantación de una advertencia local del navegador. Preserva evidencia y corrige la causa, páginas, scripts y accesos implicados antes de solicitar revisión. Google indica que la revisión se solicita cuando el problema está corregido; la alerta no desaparece necesariamente en el acto y una solicitud sin remediación puede fallar. Si el sitio sigue en riesgo, no pidas a los clientes que ignoren el aviso.
Verifica después las URL señaladas y otras rutas, revisa logs y controles de acceso, y documenta qué se limpió y qué vulnerabilidad se cerró. El informe de seguridad no sustituye la investigación técnica ni certifica por sí solo que no queden puertas traseras.